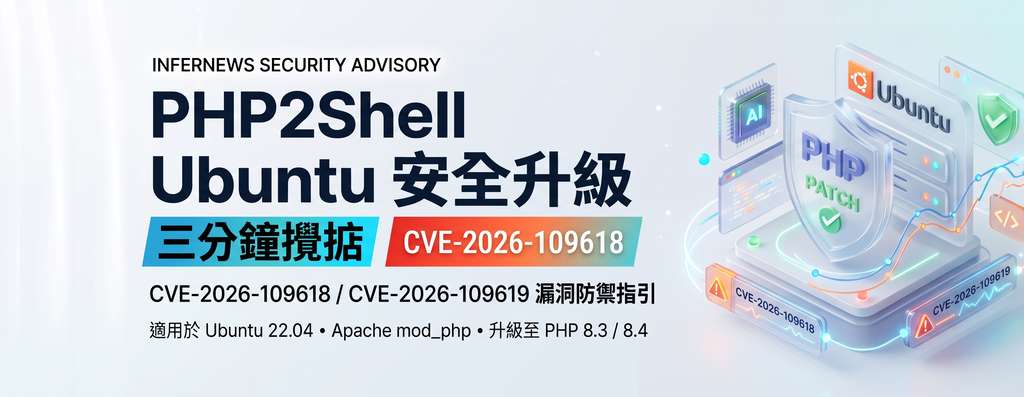
採用 Ubuntu、Apache 與 mod_php 的網站,可能因 PHP2Shell 面臨未經身分驗證的遠端程式碼執行風險。這項問題涉及 CVE-2026-109618 及 CVE-2026-109619,CVSS v4.0 評分為 9.2,屬嚴重級別。PHP 8.1 及更舊版本已停止支援,繼續運行不能視為安全的過渡方案。
漏洞源自 PHP 核心記憶體管理,攻擊者可透過特定惡意請求觸發 Use-After-Free,並利用記憶體耗盡等情況取得程式執行能力。當 Apache 透過 mod_php 與 PHP 共用行程及記憶體時,影響範圍可擴至整個網頁伺服器,遠端程式碼執行(Remote Code Execution,RCE)風險尤其直接。
安全處理方式不是只更新一個套件,而是把執行環境切換至已修補版本。文章以 Ubuntu 22.04 為例,加入 Ondřej Surý PPA、安裝 PHP 8.3 及所需擴充套件,再停用 php8.1、啟用 php8.3,並重新啟動 Apache;實際環境亦要按原有版本及網站套件調整。
- 受影響編號:CVE-2026-109618、CVE-2026-109619
- 建議版本:至少 PHP 8.2.35、8.3.36 或 8.4.27
- 高風險組合:Apache mod_php 加未修補 PHP
- 關鍵動作:停用舊模組、檢查版本、重啟服務
驗證不能只看 CLI 輸出,也要確認 Apache 實際載入的新模組及網站依賴的擴充套件。涉及 PHP 8.1 的環境應先安排相容性測試;安全版本要求與頁面所示 PHP 8.3 範例亦應分開核對。